Anydesk
AnyDesk, um acesso remoto rápido a computadores

Safe & Secure


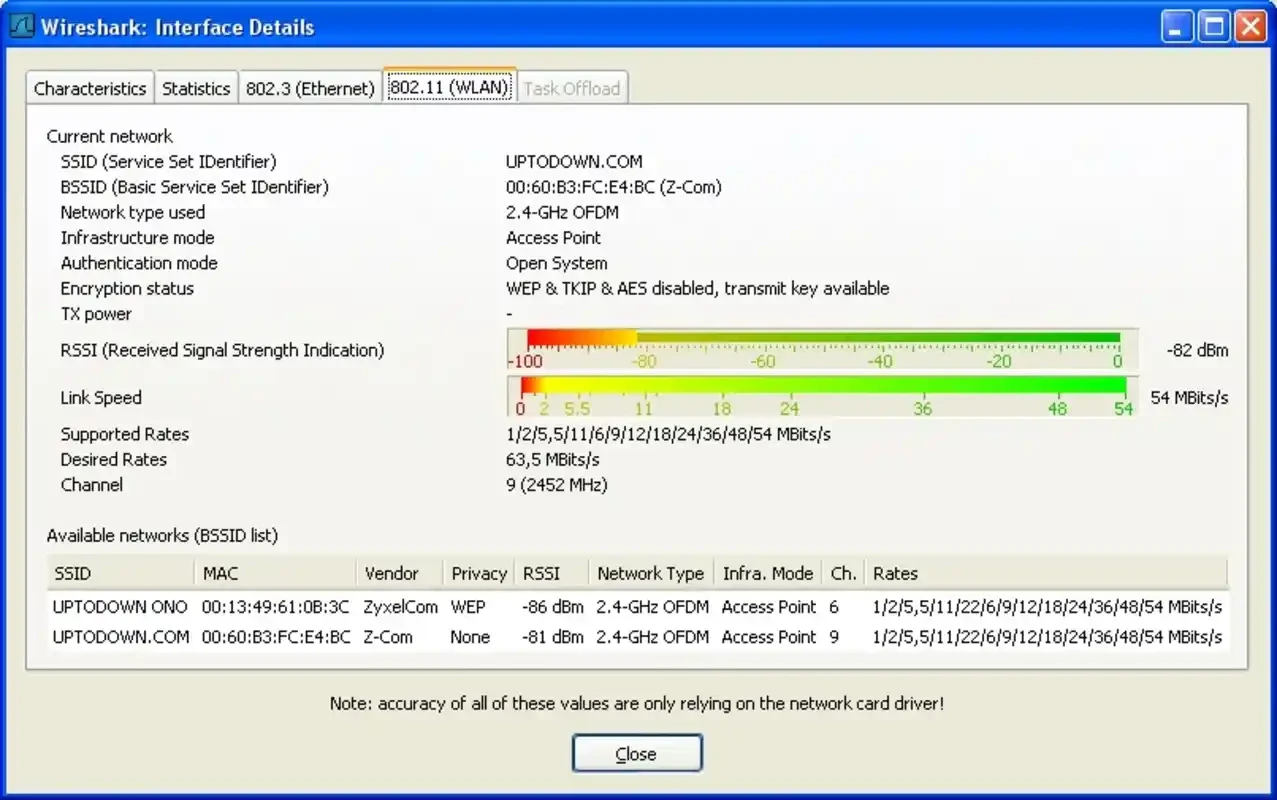


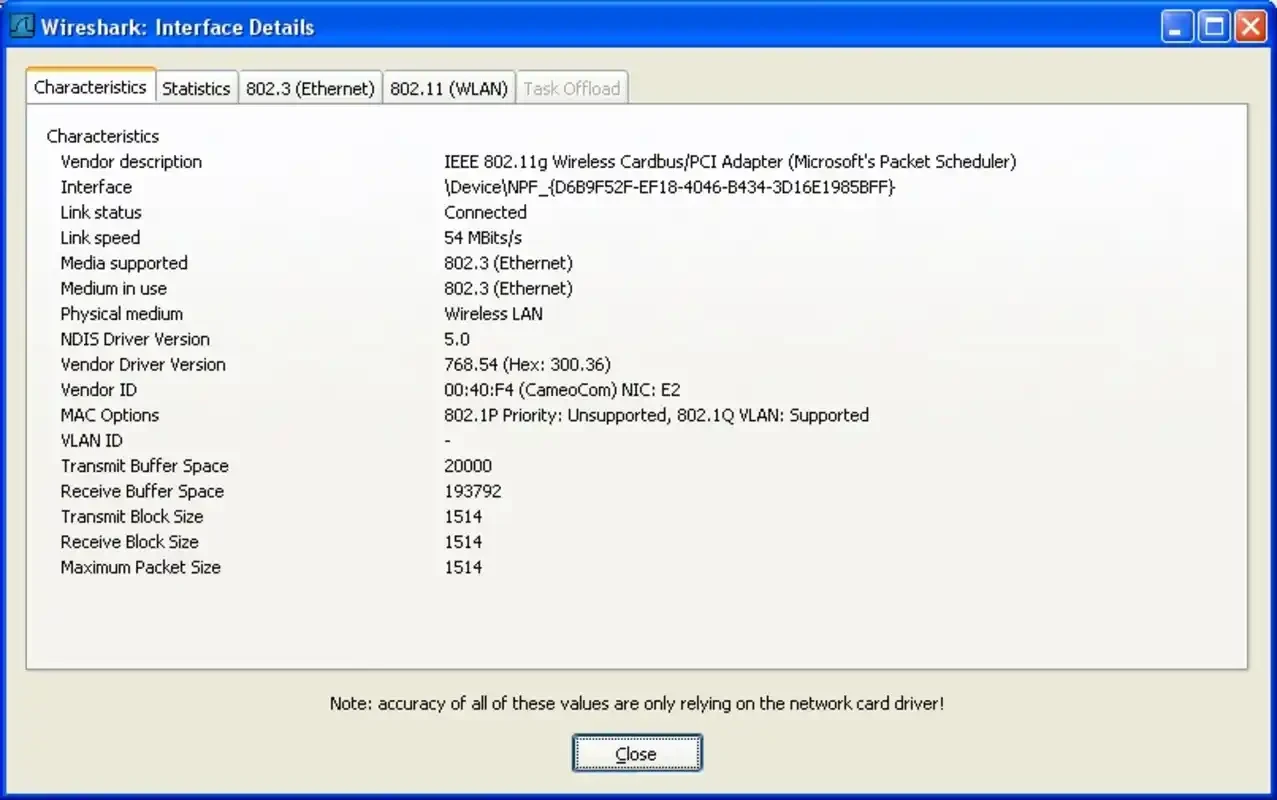
Wireshark é um analisador de protocolos de código aberto usado para capturar e decodificar tráfego de rede, projetado especificamente para profissionais de cibersegurança, administradores de sistemas, desenvolvedores e até mesmo estudantes. Ele ajuda a compreender o funcionamento das comunicações digitais em um nível técnico.
Na interface, você encontrará os dados capturados organizados em diferentes cenários, como um painel de detalhes hierárquico, uma visualização em nível de byte e uma lista de pacotes com rolagem. Os fluxos de dados brutos estão disponíveis em várias camadas como registros estruturados, expondo cabeçalhos, cargas úteis e detalhes de temporização.
O Wireshark, desenvolvido por Gerald Combs e pertencente à categoria de software para Internet, é um software de código aberto distribuído sob a Licença Pública Geral GNU. Anteriormente conhecido como Ethereal Network Protocol Analyzer, foi renomeado para Wireshark em 2006. Portanto, podemos dizer que o nome é novo, mas o software é o mesmo.
É um capturador de pacotes de rede que oferece a melhor solução para monitorar conexões de entrada e saída, permitindo que os usuários capturem, inspecionem e depurem o tráfego em nível de pacote em diversas plataformas, como Windows, macOS e Linux.
Após a primeira inicialização, você precisa selecionar o adaptador para especificar a prioridade de monitoramento. Caso tenha dificuldade em selecionar o adaptador principal, você pode visualizar um pequeno gráfico fornecido pelo aplicativo para ver a atividade recente de cada adaptador. Após selecionar o adaptador, você verá todos os pacotes relevantes para essa conexão. O monitoramento de atividade continua, mesmo que você não esteja usando nenhum dos aplicativos instalados. Você pode visualizar informações sobre qualquer pacote simplesmente clicando nele e alternando a quantidade de bytes de acordo com suas necessidades.
O suporte para backends baseados em libpcap ajuda na captura de pacotes brutos, oferecendo uma apresentação exclusiva da árvore de protocolos em camadas. Ele oferece filtros de captura e exibição poderosos para isolar o tráfego por IP, porta, protocolo, valor de campo ou expressões personalizadas. Também acelera a análise da causa raiz e investigações forenses usando regras de coloração, comentários de pacotes, marcadores e busca por campo.
O aplicativo oferece análise e redes de captura de tráfego de rede em tempo real, exibindo com precisão a entrada e saída de cada pacote no seu sistema, e fornece detalhes minuciosos, como uma espécie de microscópio de protocolo. Ele possibilita a análise de interações básicas e complexas, mesmo com múltiplas camadas de comunicação. Você encontrará uma interface clara e organizada com filtros completos, garantindo que seja possível visualizar pacotes, classificá-los, reconstruir conversas completas e exportar capturas de tela para análise posterior.
A disponibilidade de diversas ferramentas de diagnóstico inovadoras ajuda os usuários a gerenciar várias tarefas com mais facilidade e eficiência, tais como:
Se você precisa gerenciar um grande volume de dados, pode usar a opção "Filtrar" nas funcionalidades avançadas para obter maior precisão, marcar, rastrear e analisar associações de pacotes. Isso permite que você examine o grande volume de dados até encontrar pacotes e protocolos específicos. Além disso, você pode usar o menu "Estatísticas" para coletar dados de forma eficiente, utilizando diversos gráficos e reunindo rapidamente todas as informações necessárias.
A utilização de um amplo repositório de capturas de amostra contribuídas pela comunidade, além da oferta de documentação completa, notas de versão, guias do usuário e recursos de treinamento, permite que você adote os melhores métodos para manter as implantações seguras. Você também poderá estender a capacidade do aplicativo com analisadores personalizados escritos em Lua ou C e criar plugins extcap para dispositivos de captura avançados.
A interface do usuário está disponível como uma interface gráfica abrangente (GUI), oferecendo vários painéis, como exibição de pacotes, detalhes de pacotes, lista de pacotes e assim por diante. Ela garante a identificação de diferentes protocolos e tipos de tráfego em pacotes destacados com código de cores. Além disso, os usuários do Windows podem instalar o WinPcap ou o Npcap para captura de pacotes.
Você poderá investigar sessões criptografadas e configurações incorretas com suporte para descriptografia SSL/TLS. Essa poderosa ferramenta oferece acesso em nível de pacote para detectar padrões de tráfego suspeitos, exfiltração de dados, comportamento de malware na rede e anomalias de protocolo. O aplicativo, com atualizações regulares, permite que os usuários analisem redes modernas, incorporando novas tecnologias.
Prós
Contras

AnyDesk, um acesso remoto rápido a computadores
Download acelerado com Internet Download Manager (IDM)

SHAREit para PC, uma plataforma cruzada para compartilhar uma ampla variedade de arquivos

ShareMe para PC, um aplicativo gratuito e simplificado de compartilhamento de arquivos

uTorrent, um software de compartilhamento de arquivos P2P poderoso, leve e rápido

Xender para PC, um utilitário de transferência de arquivos eficaz e conveniente